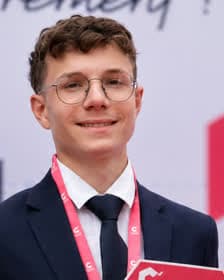
Téo Brondel
Fondateur de Validra · Product engineer
Je suis product engineer autodidacte, basé entre Chartres et Paris. Depuis environ deux ans et demi, je construis des produits web de bout en bout, et j'en ai livré neuf.
Validra est né de ce que je voyais en construisant : les mêmes erreurs de sécurité reviennent dans presque toutes les applications livrées vite. Une Row-Level Security qui semble activée mais laisse tout le monde tout lire, des clés privées envoyées au navigateur, des routes d'API qui ne vérifient jamais qui appelle. Aujourd'hui, je passe en revue les applications d'autres équipes sur exactement ces points.
Ce que je construis
- Portlio
L'onboarding client des freelances, avec paiements Stripe.
- EvacReport
Application B2B de rapports d'exercices d'évacuation, utilisable hors ligne.
- MonBac
Un coach IA interactif pour s'entraîner aux oraux.
- Validra
Des revues de sécurité pour SaaS et applications web.
La stack que j'utilise au quotidien : Next.js, React, TypeScript, Supabase, PostgreSQL, Stripe, webhooks et API tierces, intégrations de LLM.
Comment je passe en revue une application
- Je pars du fonctionnement attendu de votre produit : qui a le droit de voir quoi, qui a le droit de modifier quoi.
- Je lis le code quand il est disponible, puis je teste l'application avec deux comptes distincts pour vérifier que les données restent vraiment isolées.
- Chaque résultat que je présente comme démontré est reproduit à la main, avec preuve. Le reste est qualifié de faiblesse ou d'observation.
- J'explique et je priorise ; vous ou votre développeur implémentez les correctifs, puis je les vérifie.
Ce que je ne fais pas
- Des certifications (SOC 2, ISO 27001) ou des audits de conformité légale.
- Des tests d'intrusion d'infrastructure ou de réseau.
- L'implémentation des correctifs dans votre code.
Articles que j'ai écrits
- La RLS est activée mais vos données Supabase fuient : audit et correction des failles
- OWASP Top 10 pour SaaS Next.js & Supabase : Checklist d'Audit Pratique (2026)
- Plan de sécurité SaaS : la feuille de route technique des 90 premiers jours
- Audit de sécurité SaaS à moins de 1 000 € : combien coûte réellement une revue en 2026 ?
- Checklist de sécurité SaaS : 10 contrôles techniques indispensables avant lancement
- Sécuriser un SaaS multi-tenant : guide complet contre les failles IDOR et fuites RLS
- Comment répondre aux questionnaires de sécurité client et vendor due diligence pour votre SaaS
- Audit manuel vs Scanner automatique : pourquoi votre SaaS reste exposé malgré SonarQube ou Snyk